


先週、メールサーバーの不正利用を発表したばかりのローソン。今度は215万件を超える個人情報の漏えいが明らかになりました。
ローソンは10月8日、「ローソンID」と「ローソンアプリ予約」への不正アクセスにより、利用者の個人情報が漏えいしたと発表しました。
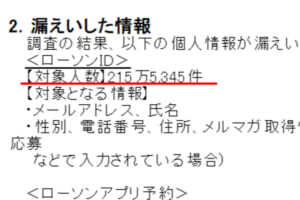
不正アクセスが発生したのは9月12日から17日にかけて。漏えいした情報は「ローソンID」で215万5345件、「ローソンアプリ予約」で26件に上ります。
対象となる情報は、メールアドレスや氏名、電話番号、住所など。「ローソンアプリ予約」ではクレジットカード番号の一部も含まれています。
原因についてローソンは、アプリに関連するシステムが不正に利用され、本来は利用者本人に情報を表示するためのセキュリティ機構が第三者からアクセスを受けたと説明しています。
ローソンは不審なアクセス元のブロックなどの対策を実施。漏えいの対象となった利用者には、順次メールで個別に連絡するとしています。
ローソンをめぐっては、10月1日にもメールサーバーの不正利用を発表。9月25日から27日にかけて、第三者によって約70万件の不審な英文メールが外部に送信される出来事があったばかりでした。なお、今回の情報漏えいとの関連性は明らかになっていません。
また、今回の漏えいによる二次被害は現時点で確認されておらず、ローソンは不審なメールやSMS、電話などに注意を呼びかけています。
<出典>
ローソン「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(10月8日)
ローソン「当社メールサーバーの不正利用による不審メール送信について」(10月1日)


コメント